Mengapa Menggunakan Password yang Sama Berbahaya?
Banyak orang memakai satu password yang sama untuk email, media sosial, dan berbagai akun lain agar mudah diingat. Sayangnya kebiasaan ini justru membuka pintu bagi peretas. Mengapa menggunakan password yang sama berbahaya? Karena begitu satu situs bocor, kombinasi email dan password Anda bisa dicoba secara otomatis di ratusan layanan lain. Artikel ini menjelaskan konsep credential stuffing, efek domino dari satu kebocoran, serta urutan prioritas mengganti password agar Anda tahu langkah konkret yang harus dilakukan sekarang.
Apa itu credential stuffing
Credential stuffing adalah teknik peretasan di mana pelaku memakai daftar email dan password yang pernah bocor dari satu situs, lalu mencobanya secara otomatis di situs-situs lain. Prosesnya dijalankan oleh program bot yang bisa mencoba ribuan kombinasi dalam hitungan menit tanpa campur tangan manusia secara langsung.
Metode ini efektif karena banyak orang memang memakai password yang sama di berbagai layanan. Jika kombinasi email dan password Anda pernah bocor dari satu platform kecil yang jarang diperhatikan, bot bisa mencoba kombinasi yang sama di layanan email, media sosial, hingga aplikasi keuangan Anda.
Bagi pengguna baru yang belum familiar dengan istilah ini, ada baiknya membaca panduan pengguna baru agar memahami dasar-dasar menjaga akun sebelum masalah benar-benar terjadi.
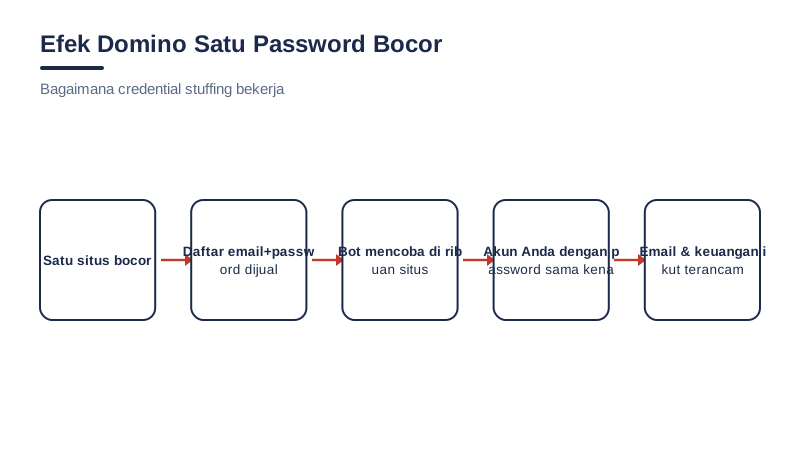
Efek domino dari satu password bocor
Ketika satu password bocor dan dipakai berulang di banyak akun, dampaknya tidak berhenti di satu tempat. Efek domino ini terjadi karena peretas hanya butuh satu titik lemah untuk membuka pintu ke seluruh identitas digital Anda.
Bayangkan skenario sederhana: password toko online lama Anda bocor, lalu password yang sama ternyata juga dipakai untuk email, akun media sosial, dan dompet digital. Begitu satu pintu terbuka, pelaku bisa berpindah dari satu akun ke akun lain hanya dengan mencoba kombinasi yang sudah mereka miliki.
Pemulihan dari efek domino semacam ini biasanya memakan waktu, tenaga, dan kadang kerugian finansial. Karena itu memahami mengapa menggunakan password yang sama berbahaya menjadi langkah awal penting sebelum masalah menyebar lebih jauh.
Mengapa email adalah akun paling penting
Email sering disebut sebagai kunci utama identitas digital karena hampir semua layanan lain terhubung ke sana untuk verifikasi dan reset password. Jika email Anda diretas, pelaku bisa meminta reset password ke akun-akun lain dan menerima tautannya langsung di kotak masuk yang sudah mereka kuasai.
Selain itu, email juga menyimpan riwayat pendaftaran, notifikasi transaksi, dan informasi pribadi yang bisa dimanfaatkan untuk penipuan lanjutan seperti menyamar sebagai admin atau layanan resmi. Karena perannya sentral, email semestinya mendapat perlindungan paling ketat dibanding akun lain.
Selalu waspada terhadap permintaan kode masuk mencurigakan, dan pahami mengapa OTP tidak boleh dibagikan kepada siapa pun, termasuk pihak yang mengaku sebagai staf dukungan.
Urutan prioritas mengganti password
Jika Anda baru menyadari memakai password yang sama di banyak tempat, tidak perlu mengganti semuanya sekaligus secara acak. Ada urutan prioritas yang lebih efektif agar risiko bisa ditekan secepat mungkin tanpa membuat Anda kewalahan.
Mulailah dari akun yang paling berdampak besar jika diretas, yaitu email utama dan akun finansial seperti perbankan atau dompet digital. Setelah dua kategori itu aman, lanjutkan ke akun media sosial, lalu akun hiburan atau layanan pendukung lainnya.
| Prioritas | Jenis Akun | Alasan |
|---|---|---|
| 1 | Email utama | Pintu reset untuk hampir semua akun lain |
| 2 | Akun finansial | Berkaitan langsung dengan uang dan data sensitif |
| 3 | Media sosial | Berisiko disalahgunakan untuk penipuan ke kontak Anda |
| 4 | Akun hiburan/lainnya | Dampak lebih kecil namun tetap perlu diamankan |
Mengelola banyak password tanpa pusing
Banyak orang memakai password yang sama karena merasa sulit mengingat puluhan kombinasi berbeda. Solusinya bukan menyerah pada keseragaman, melainkan menggunakan alat bantu seperti aplikasi pengelola password terpercaya yang bisa menyimpan dan mengisi otomatis kombinasi unik untuk setiap situs.
Selain itu, pastikan setiap akun memakai kombinasi yang benar-benar berbeda dan mengikuti prinsip password yang aman, misalnya menggabungkan kata acak yang panjang dengan angka dan simbol tanpa pola yang mudah ditebak.
Terakhir, luangkan waktu berkala untuk meninjau keamanan akun Anda, misalnya dengan memeriksa panduan di pusat keamanan agar kebiasaan menjaga akun tetap terjaga meski jumlah layanan yang Anda gunakan terus bertambah.
Pertanyaan Umum
Apakah password yang panjang otomatis membuat akun aman?
Panjang membantu, tetapi keunikan tetap kunci utama. Password panjang yang dipakai berulang di banyak akun tetap berisiko terkena credential stuffing jika salah satu situs bocor. Kombinasikan panjang, keacakan, dan keunikan di setiap akun.
Bagaimana cara mengetahui password saya pernah bocor?
Anda bisa memeriksa layanan pengecekan kebocoran data yang tepercaya dengan memasukkan alamat email. Jika muncul peringatan bahwa data Anda pernah terlibat kebocoran, segera ganti password akun terkait, dimulai dari email dan akun finansial.
Apakah aplikasi pengelola password aman digunakan?
Aplikasi pengelola password dari penyedia tepercaya umumnya aman karena menyimpan data terenkripsi dan hanya bisa diakses dengan kata sandi utama Anda. Pastikan mengunduh dari sumber resmi dan mengaktifkan verifikasi tambahan untuk perlindungan ekstra.
Apa yang harus dilakukan jika menerima notifikasi login mencurigakan?
Segera ganti password akun terkait, terutama email dan akun finansial, lalu periksa perangkat yang tercatat login. Jangan klik tautan dari pesan mencurigakan dan jangan pernah membagikan kode OTP kepada siapa pun.