Cara Membuat Password Akun yang Lebih Aman
Banyak pengguna masih menganggap password hanya formalitas saat mendaftar akun, padahal ini adalah kunci utama yang memisahkan data pribadi Anda dari orang lain. Cara membuat password akun yang lebih aman sebenarnya tidak rumit jika Anda memahami prinsip dasarnya: panjang, keunikan, dan cara penyimpanan yang benar. Artikel ini membahas langkah praktis mulai dari menyusun passphrase, memakai password manager, hingga mengaktifkan verifikasi dua langkah agar akun Anda tidak mudah diakses pihak yang tidak berhak.
Mengapa password masih garis pertahanan pertama
Meskipun teknologi keamanan terus berkembang, password tetap menjadi lapisan pertama yang menentukan apakah akun Anda bisa diakses orang lain atau tidak. Sebelum sistem sempat mendeteksi aktivitas mencurigakan, password sudah lebih dulu diuji oleh siapa pun yang mencoba masuk. Jika kombinasi ini lemah, seluruh lapisan keamanan lain menjadi kurang berarti.
Banyak insiden kebocoran data bukan berasal dari serangan canggih, melainkan dari kebiasaan sederhana seperti memakai password yang sama di semua akun. Ketika satu layanan bocor, kombinasi yang sama bisa dicoba di akun lain secara otomatis oleh pihak tak bertanggung jawab. Inilah sebabnya password yang kuat dan unik tetap relevan di tengah berbagai lapisan keamanan modern.
Memahami peran password sebagai fondasi keamanan akun akan membantu Anda lebih serius dalam menyusunnya. Bukan sekadar syarat pendaftaran, password adalah pintu depan yang harus dijaga dengan cara yang tepat, bukan asal memenuhi kolom formulir.
Panjang lebih penting daripada kerumitan
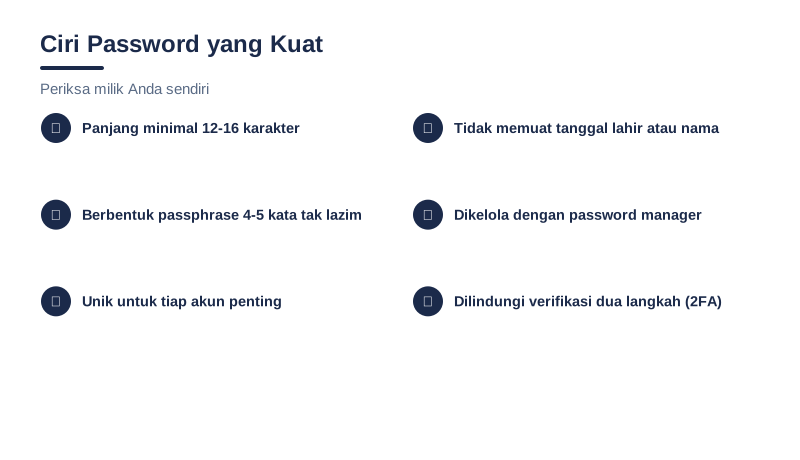
Selama bertahun-tahun, orang diajarkan untuk membuat password rumit dengan simbol acak, padahal riset keamanan modern menunjukkan panjang karakter jauh lebih menentukan kekuatan password dibanding kerumitan simbolnya. Password sepanjang enam karakter dengan simbol tetap lebih mudah ditebak dibanding password empat belas karakter yang tersusun dari kata-kata biasa.
Semakin panjang sebuah password, semakin banyak kemungkinan kombinasi yang harus dicoba untuk menebaknya, sehingga waktu yang dibutuhkan meningkat secara signifikan. Prinsip inilah yang mendasari rekomendasi cara membuat password akun yang lebih aman versi terbaru, yaitu mengutamakan jumlah karakter dibanding kerumitan pola yang justru sering membuat pengguna lupa passwordnya sendiri.
Tabel berikut membandingkan beberapa contoh password lemah dan versi yang lebih kuat, beserta alasan di baliknya, sebagai gambaran umum bukan contoh milik siapa pun.
| Password Lemah | Password Lebih Kuat | Alasan |
|---|---|---|
| nama123 | kopi-hujan-jendela-biru | Lebih panjang dan tidak mengandung informasi pribadi |
| 12345678 | empat-payung-merah-terbang | Kombinasi kata acak sulit ditebak mesin maupun manusia |
| passwordku | meja-kayu-tua-berdebu-lima | Tidak menggunakan pola umum yang sering dicoba penyerang |
Membuat passphrase yang kuat namun mudah diingat
Passphrase adalah rangkaian empat sampai lima kata acak yang digabungkan menjadi satu kalimat unik, misalnya menggabungkan benda, warna, dan suasana yang tidak berhubungan secara logis. Metode ini memudahkan Anda mengingat password tanpa harus menuliskannya di kertas atau catatan digital yang berisiko terlihat orang lain.
Kunci dari passphrase yang baik adalah menghindari kata yang berhubungan dengan data pribadi seperti tanggal lahir, nama anggota keluarga, atau nama tim favorit. Kata-kata acak yang dipilih sendiri jauh lebih sulit ditebak dibanding informasi yang bisa ditemukan di media sosial Anda dalam hitungan menit.
Sebagai contoh, kombinasi seperti 'jendela-ombak-kopi-tigapuluh' jauh lebih aman dibanding 'BudiSayang1990' karena tidak terkait identitas dan lebih panjang secara keseluruhan. Cara membuat password akun yang lebih aman dengan passphrase ini bisa diterapkan pada semua akun penting, bukan hanya satu layanan saja.
Password manager: apa dan mengapa
Password manager adalah aplikasi yang menyimpan seluruh kombinasi password Anda dalam brankas digital terenkripsi, sehingga Anda hanya perlu mengingat satu kunci utama untuk membuka semuanya. Dengan cara ini, setiap akun bisa memiliki password unik tanpa harus dihafal satu per satu secara manual.
Manfaat utamanya adalah menghindari kebiasaan memakai kombinasi yang sama berulang kali, sebuah kebiasaan yang sudah dibahas dalam artikel tentang risiko password yang sama di semua akun. Ketika satu akun memiliki password unik dan panjang, dampak kebocoran di satu layanan tidak akan menjalar ke layanan lain yang Anda gunakan.
Bagi pengguna baru yang masih bingung memulai, langkah pertama bisa dimulai dengan membaca panduan keamanan untuk pengguna baru sebelum memilih aplikasi pengelola password yang sesuai kebutuhan. Pastikan juga master password Anda sendiri tetap mengikuti prinsip panjang dan unik seperti dijelaskan sebelumnya.
Mengaktifkan verifikasi dua langkah
Verifikasi dua langkah menambahkan lapisan keamanan kedua setelah password, biasanya berupa kode yang dikirim ke perangkat Anda atau dihasilkan oleh aplikasi autentikator. Dengan lapisan ini, seseorang yang berhasil menebak password Anda tetap tidak bisa masuk tanpa kode tambahan tersebut.
Salah satu bentuk paling umum adalah kode OTP yang dikirim lewat pesan singkat atau aplikasi. Penting dipahami bahwa kode ini bersifat rahasia dan tidak boleh dibagikan kepada siapa pun, termasuk pihak yang mengaku sebagai admin resmi, sebagaimana dijelaskan dalam artikel mengapa OTP tidak boleh dibagikan kepada siapa pun.
Mengaktifkan verifikasi dua langkah di setiap akun penting adalah langkah lanjutan setelah menyusun password yang kuat. Kombinasi keduanya membuat cara membuat password akun yang lebih aman menjadi jauh lebih efektif dibanding hanya mengandalkan satu lapisan saja.
Tanda-tanda password Anda lemah
Ada beberapa ciri umum yang menandakan password Anda perlu segera diganti, misalnya jika masih menggunakan kombinasi yang sama sejak bertahun-tahun lalu tanpa pernah diperbarui. Password yang tidak pernah diganti berisiko lebih tinggi jika sudah pernah bocor di layanan lain tanpa Anda sadari.
Tanda lain adalah jika password mengandung informasi pribadi yang mudah ditebak seperti nama, tanggal lahir, atau nomor telepon. Informasi semacam ini sering tersedia secara publik di media sosial, sehingga menjadi celah pertama yang dicoba ketika ada upaya masuk ke akun Anda secara tidak sah.
Jika Anda merasa ragu apakah kebiasaan digital Anda sudah cukup aman, ada baiknya mengunjungi pusat keamanan untuk memeriksa langkah-langkah dasar perlindungan akun secara menyeluruh. Mengenali tanda-tanda password lemah lebih awal jauh lebih baik dibanding menunggu terjadinya insiden yang tidak diinginkan.
- Password masih sama sejak pertama kali mendaftar akun
- Mengandung nama, tanggal lahir, atau informasi pribadi lain
- Digunakan berulang di banyak layanan berbeda
- Tidak pernah diperbarui meski sudah lebih dari setahun
- Terlalu pendek sehingga mudah dihafal orang lain
Pertanyaan Umum
Apakah password panjang tanpa simbol tetap aman digunakan
Ya, selama panjangnya cukup, misalnya empat belas karakter atau lebih, password tanpa simbol tetap bisa sangat kuat. Panjang karakter memperbesar jumlah kombinasi yang harus dicoba, sehingga lebih sulit ditebak dibanding password pendek yang penuh simbol namun mudah dihafal orang lain.
Apakah aman menyimpan password di password manager
Password manager terpercaya menyimpan data dalam bentuk terenkripsi sehingga jauh lebih aman dibanding menuliskan password di kertas atau catatan ponsel biasa. Anda tetap perlu menjaga master password utama agar tetap panjang, unik, dan tidak dibagikan kepada siapa pun.
Bagaimana cara membuat passphrase yang tidak mudah ditebak
Gabungkan empat sampai lima kata acak yang tidak berhubungan secara logis dan tidak terkait data pribadi Anda. Hindari nama, tanggal lahir, atau kata yang mudah ditemukan di profil media sosial agar passphrase benar-benar sulit ditebak orang lain.
Mengapa verifikasi dua langkah tetap penting jika password sudah kuat
Password sekuat apa pun bisa saja bocor tanpa disadari melalui kebocoran data di layanan lain. Verifikasi dua langkah menjadi lapisan tambahan yang mencegah akses tidak sah meski password berhasil ditebak atau ditemukan pihak lain.